 Cybersécurité
Cyberattaques : des sites français ciblés par des pirates
Des pirates ciblent des industriels français et des opérateurs étatiques. L'un des groupes vend DDoS et exfiltration de données !
 Cybersécurité
La NASA ouvre les archives d’Artemis II : plus de 800 Go de données lunaires !
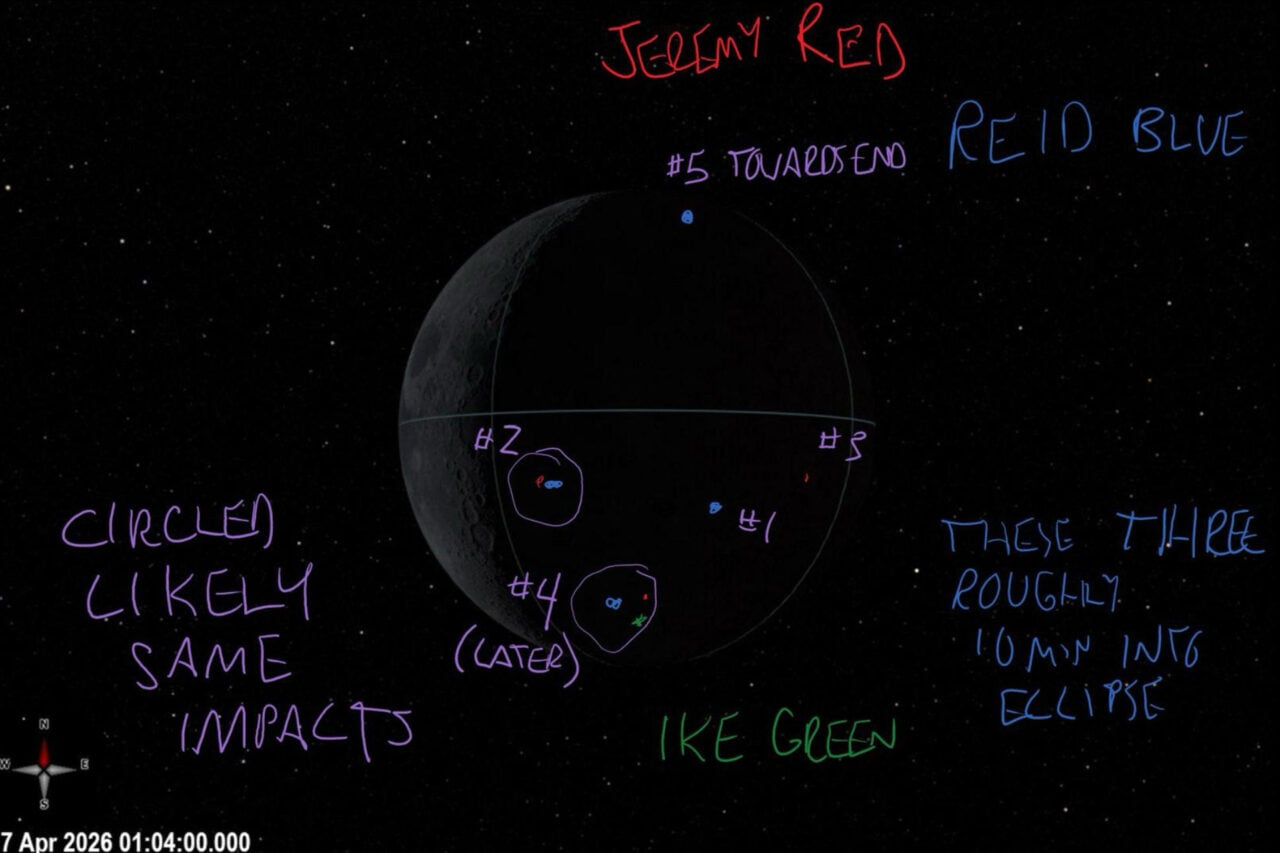
La NASA a mis en ligne plus de 800 Go de données issues d’Artemis II. Au menu : des milliers d’images, des vidéos, des sons, des notes d’astronautes et quelques flashes lumineux aperçus sur la face sombre de la Lune.
Cybersécurité
Phishing : une opération frappe trois kits pirate
Une opération vise CoGUI et deux kits de phishing, avec saisies de domaines et action judiciaire.
 Cybersécurité
Taxis et VTC : ce que vos données révèlent de vous
Taxis, VTC, automobile : les affaires révélées par ZATAZ éclairent les risques liés aux données personnelles.
 Cybersécurité
Doctolib : mon opposition à l’IA reste sans réponse claire
Doctolib répond sur le marketing à une opposition à l’IA : récit, délais RGPD et droits rappelés par la CNIL.
 Cybersécurité
Plus aucun moteur et 306 personnes à bord : comment cet Airbus a plané 19 minutes au-dessus de l’Atlantique ?
Le 24 août 2001, un Airbus A330 d’Air Transat parti de Toronto a perdu ses deux moteurs au-dessus de l’Atlantique, à la suite d’une fuite de carburant. Son commandant de bord, Robert Piché, a fait planer l’appareil pendant 19 minutes, sur environ 120 km, jusqu’à la base aérienne de Lajes, aux Açores, avec 306 personnes à bord.
 Cybersécurité
Cyberattaques : les supermarchés européens perturbés
Cyberattaques dans les supermarchés : froid saboté en France et perturbations dans des bases militaires US et enseignes en Europe.
Cybersécurité
PwnEscape : une faille Linux permet de s’évader d’une VM KVM
PwnEscape (CVE-2026-99999), faille critique du noyau Linux, fait fuir la mémoire de l'hôte depuis une VM, jusqu'à l'évasion. Voici comment se protéger. Le post PwnEscape : une faille Linux permet de s’évader d’une VM KVM a été publié sur IT-Connect .
Cybersécurité
Cloud & Cyber Security Expo Paris 2026 : les inscriptions sont ouvertes
Les inscriptions pour l'événement Cloud & Cyber Security Expo Paris 2026 sont désormais ouvertes. Obtenez votre badge gratuitement pour y participer. Le post Cloud & Cyber Security Expo Paris 2026 : les inscriptions sont ouvertes a été publié sur IT-Connect .
Cybersécurité
Backuply : une faille SQL menace 600 000 WordPress, surtout si vous restaurez votre site web
CVE-2026-93953 : une injection SQL dans Backuply, présent sur 600 000 sites WordPress, permet à un simple abonné de devenir administrateur. Mettez à jour. Le post Backuply : une faille SQL menace 600 000 WordPress, surtout si vous restaurez votre site web a été publié sur IT-Connect .
Cybersécurité
Cyberattaque contre Intermarché – les commentaires de Samuel Hassine, CEO de Filigran
Les Mousquetaires, maison mère d’Intermarché, a révélé avoir subi une cyberattaque touchant environ 150 de ses magasins : les systèmes de réfrigération ont été poussés à 50 °C pendant six heures, obligeant le groupe à détruire toute sa marchandise par précaution sanitaire. Si la grande distribution est la première concernée, tous les secteurs qui dépendent d’équipements […] The post Cyberattaque c...
 Cybersécurité
Comment télécharger son contenu, ses photos et vidéos sur Instagram ?
Instagram propose depuis 2018 un outil pour télécharger et sauvegarder vos données, vos photos et vos vidéos publiées sur le réseau social. Suivez le guide.
Cybersécurité
Pire que la France : 8,8 millions de Danois exposés à cause du mot de passe 123456
Un mot de passe 123456 aurait ouvert le registre CPR danois : les noms, adresses et numéros d'identité de 8,8 millions de personnes sont dans la nature. Le post Pire que la France : 8,8 millions de Danois exposés à cause du mot de passe 123456 a été publié sur IT-Connect .
 Cybersécurité
iPhone 16 Pro reconditionné : les contrôles de sécurité
Un téléphone impeccable peut réserver une mauvaise surprise dès son activation. Avant d’acheter un appareil reconditionné, quelques vérifications s'imposent.
 Cybersécurité
Halloween : CyberGhost fait disparaître 83 % du prix de son VPN [Sponso]
Pour Halloween, l'abonnement de 26 mois au VPN CyberGhost perd 83 % de son prix. Un VPN facile à utiliser qui protège tous vos appareils, en toute discrétion.
 Cybersécurité
RER : bonne nouvelle, la SNCF ne pourra plus supprimer ses trains au dernier moment
Le nouveau contrat signé avec Île-de-France Mobilités referme une faille bien commode pour l'opérateur, beaucoup moins pour les voyageurs.
Cybersécurité
Office LTSC 2021 : c’est terminé, Microsoft ne publiera plus aucun correctif de sécurité
Depuis le 13 octobre 2026, Office LTSC 2021 et Office 2021 ne reçoivent plus de correctifs de sécurité. Microsoft 365 ou Office LTSC 2024 : que choisir ? Le post Office LTSC 2021 : c’est terminé, Microsoft ne publiera plus aucun correctif de sécurité a été publié sur IT-Connect .
 Cybersécurité
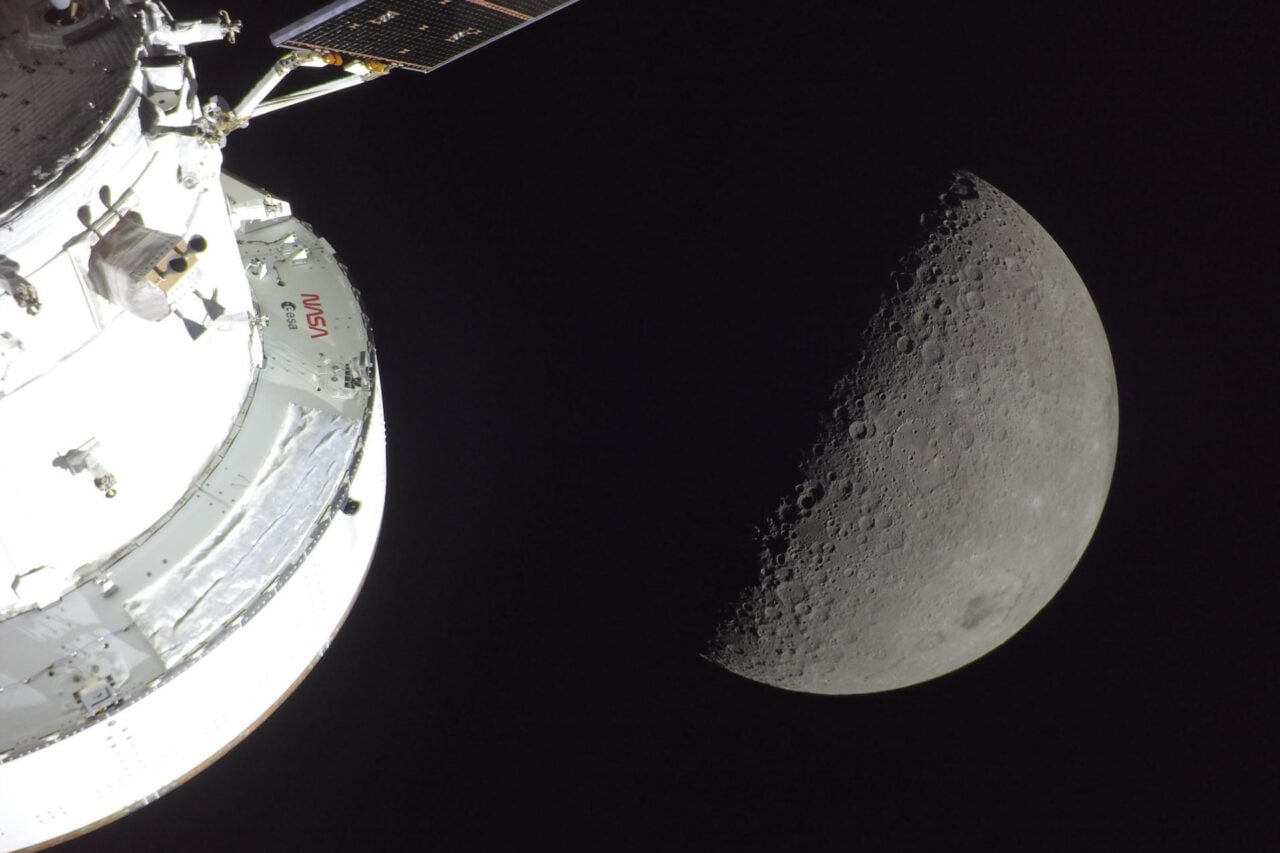
La NASA dévoile les données scientifiques d’Artemis II : un pactole impressionnant de 996 images et de plus de 800 Go de données
Avec les images impressionnantes qu'ils ont capturées depuis la capsule Orion, les quatre astronautes de l'équipage d'Artemis II n'ont pas fait le voyage pour rien. Mais ce n'est qu'une petite partie du pactole, que la NASA a mis en accès libre.
 Cybersécurité
Proton VPN s’apprête à corriger son plus grand défaut sur macOS d’ici fin 2026
Reconnu pour son engagement en faveur de la vie privée de ses utilisateurs, Proton fait partie du cercle restreint des fournisseurs majeurs du marché des VPN. Il n'est pas pour autant exempt de failles, comme celle de son Kill Switch sujet à des fuites sur macOS et iOS. Proton promet un correctif d'ici la fin de l'année.
 Cybersécurité
Terrifiant : ces pubs piégées installent des logiciels espions à votre insu sans le moindre clic, si vous faites partie des cibles
Citizen Lab vient de découvrir une toute nouvelle catégorie d’attaque appelée AdFection qui utilise les publicités en ligne pour identifier une cible, dans le but d’injecter un logiciel espion. L’agence publicitaire accusée d’avoir facilité ces attaques travaillait avec Google et était certifiée par l’IAB. De plus, les pubs piégées n’auraient même pas besoin d’être cliquées pour attaquer les appar...
 Cybersécurité
Faux SMS, sites piégés, contenus pour adultes : le VPN de Free fait le ménage
Le VPN maison de Free ressemble de plus en plus à un outil de sécurité pour le grand public, et de moins en moins à un service pensé pour l’anonymat.
 Cybersécurité
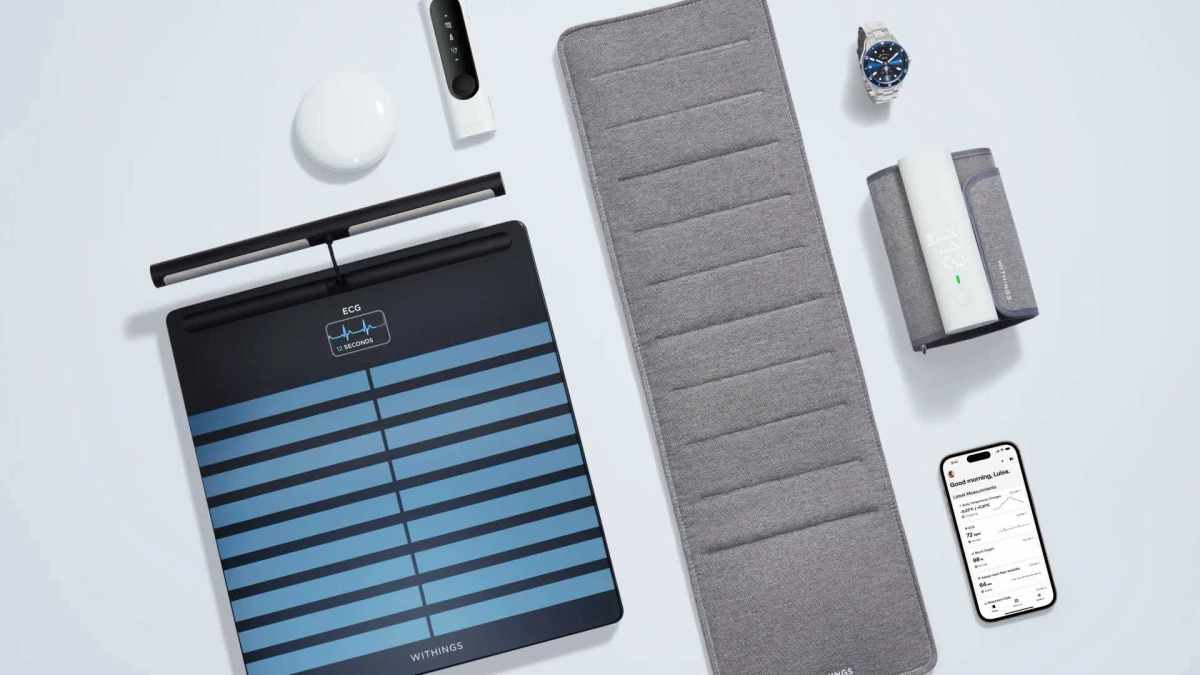
« La vraie valeur, c’est la donnée » : Withings défend sa décision de faire payer la synchronisation avec Apple et Strava
Après la polémique qui a éclaté le 13 octobre, Withings prend la parole pour la première fois auprès de Numerama. La marque explique pourquoi elle réserve désormais la synchronisation des données vers Apple Santé, Health Connect et Strava aux abonnés Withings+, son abonnement à 10 euros par mois. Withings ne prévoit pas de faire marche arrière et assume la décision « la plus dure » de son histoire...
 Cybersécurité
Free mVPN : un an de silence, puis trois (petites) nouveautés
Filtrage des sites dangereux, choix du pays de connexion, widget sur l’écran d’accueil : Free enrichit son VPN mobile intégré aux forfaits. Une évolution bienvenue, qui ne change pas la nature du service.
Cybersécurité
Un milliard de messages malveillants, 75 000 organisations ciblées : Proofpoint et Microsoft frappent l’un des plus grands écosystèmes de phishing au monde
Les chercheurs Proofpoint viennent d’annoncer une action menée conjointement avec Microsoft et plusieurs partenaires publics et privés, dont le Japan Cybercrime Control Center (JC3), Resecurity, Cloudflare, Oracle et TRM Labs. Tribune Proofpoint – Ces organisations ont mené une action de disruption coordonnée sur l’un des écosystèmes de phishing les plus actifs au monde : […] The post Un milliard ...
 Cybersécurité
« Sous le capot, ce sont des LLM » : le modèle d’IA Jev a beau ne pas écrire, il n’échappe pas à l’injection de prompt
L’entreprise de cybersécurité HiddenLayer a testé la résistance de Jev face à l'injection de prompt. Une simple bannière publicitaire a suffi à détourner un agent de navigation qui s’appuyait dessus.
 Cybersécurité
Free mVPN : le VPN inclus chez Free s’enrichit avec de nouvelles fonctions, toujours gratuites
Free a ajouté le 15 octobre 2026 trois fonctions à mVPN, le VPN inclus dans ses forfaits mobiles : un filtrage des sites dangereux en trois niveaux, le choix entre huit pays de connexion et un widget d'activation. Jusqu'ici, la connexion sortait seulement par l'Italie ou les Pays-Bas, au hasard.
Cybersécurité
Le risque en matière de cybersécurité diffère selon les professions, révèle une étude Kaspersky
D’après une récente enquête menée par Kaspersky* auprès de professionnels de 14 secteurs d’activité, entre 82 % et près de 90 % d’entre eux ont déjà été confrontés à un incident de cybersécurité. L’étude souligne qu’une maîtrise technique accrue n’atténue pas la vulnérabilité globale, mais transforme le type de cybermenaces rencontrées. Ainsi, même les profils […] The post Le risque en matière de ...
 Cybersécurité
Faux SMS de livraison : cette nouveauté de Google Messages va analyser les liens avant que vous ne cliquiez
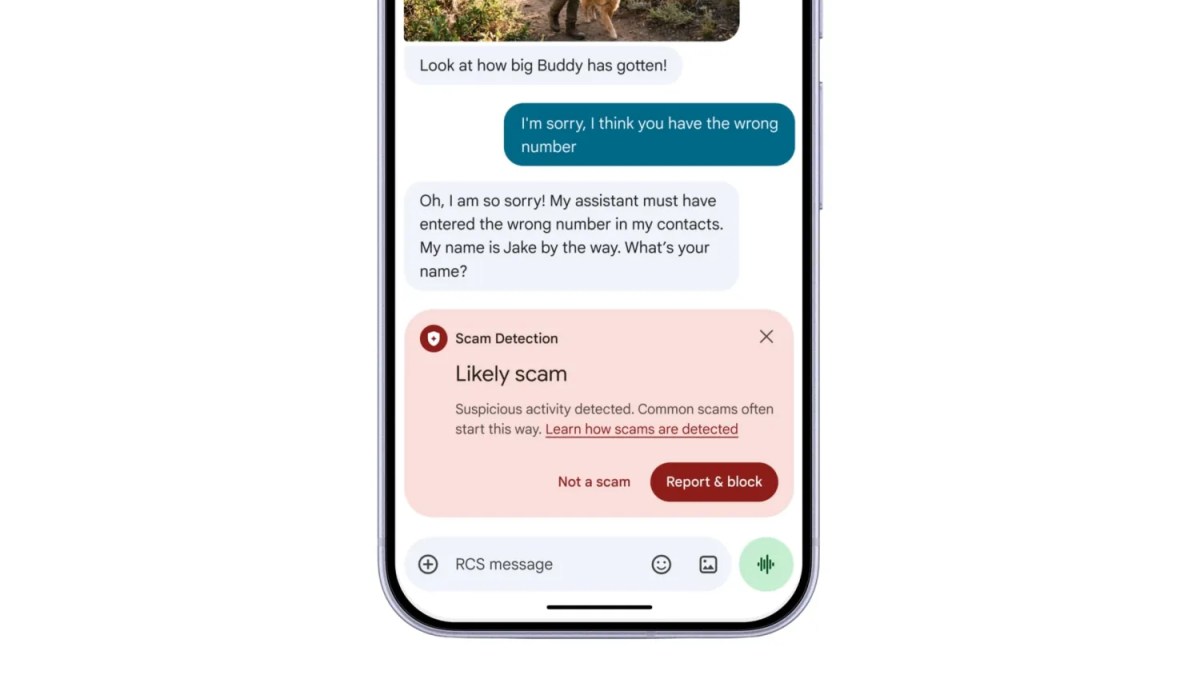
Face à des arnaques par SMS toujours plus sophistiquées, Google renforce la sécurité de son application Messages avec un nouveau mode de protection avancée. Celui-ci promet une meilleure détection des tentatives de fraude grâce à Gemini, ainsi qu’une analyse renforcée des liens suspects.
Cybersécurité
GhostPat : cette faille critique Docker Hub permettait d’usurper n’importe quel utilisateur
La faille CVE-2026-105445 alias GhostPat de Docker Hub permettait de détourner un jeton d'accès pour agir au nom d'un autre utilisateur. Le post GhostPat : cette faille critique Docker Hub permettait d’usurper n’importe quel utilisateur a été publié sur IT-Connect .
 Cybersécurité
Les lunettes connectées de Samsung sortent de l’ombre
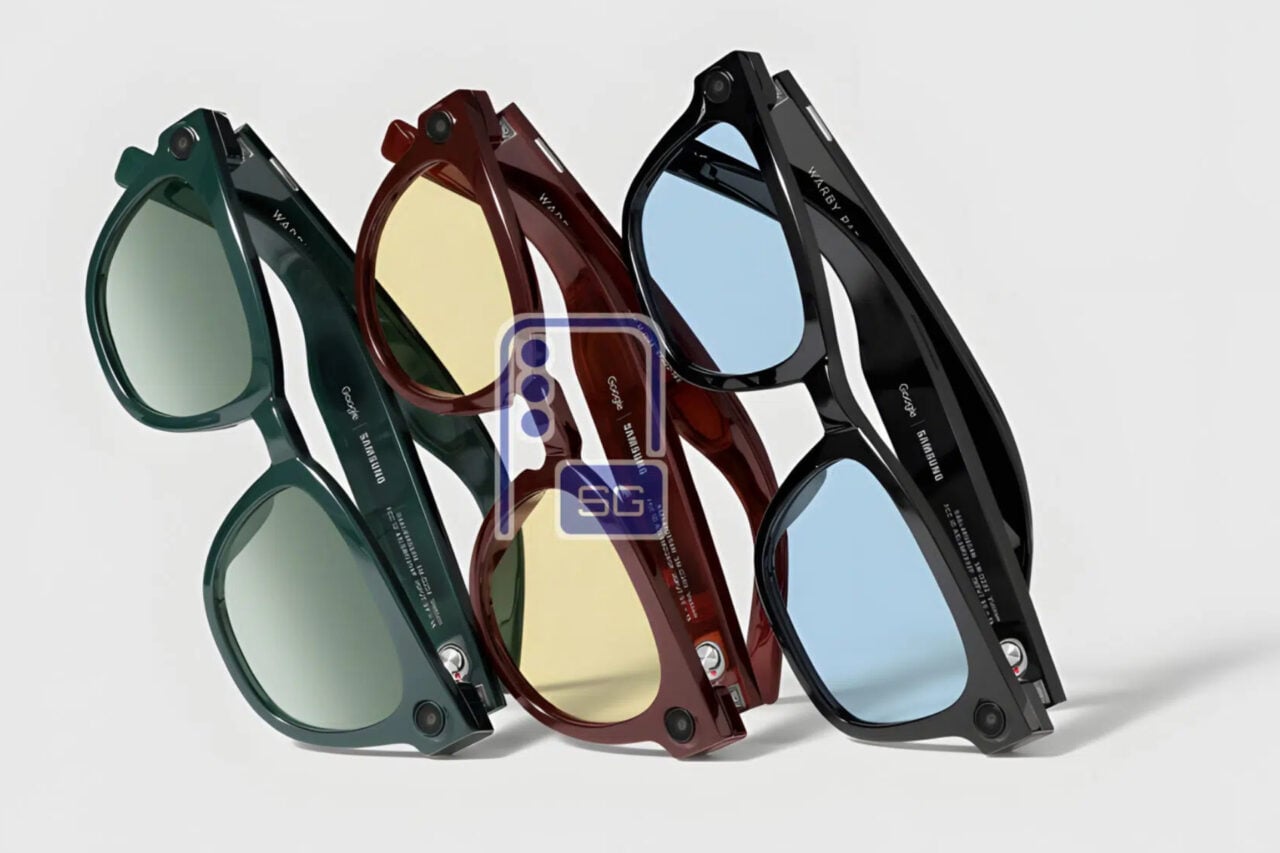
Samsung n’a pas encore présenté officiellement ses premières lunettes connectées, mais une fuite donne déjà beaucoup de détails. Au programme : des montures signées Gentle Monster et Warby Parker, un poids plume de 41 grammes, Gemini dans les branches et une sortie attendue dès le mois prochain.
 Cybersécurité
« On n’avait pas cette culture de la sécurité », Michel-Édouard Leclerc patauge en direct après le piratage des frigos des supermarchés
Invité de CNews ce 14 octobre, le patron des centres E.Leclerc est revenu sur la cyberattaque qui a visé les systèmes de froid des supermarchés. Et son propos est un poil inquiétant.
Cybersécurité
Piratage de frigos connectés dans les supermarchés : les systèmes cyber-physiques face au risque d’attaque – Décryptage de Kaspersky
Des centaines de systèmes frigorifiques de supermarchés ont récemment été ciblés par une cyberattaque d’ampleur en France, paralysant la chaîne du froid et entraînant des pertes financières massives. Cet incident met en lumière les vulnérabilités de ces équipements dits « cyber-physiques », souvent connectés à Internet sans protection adéquate. Faut-il s’inquiéter de la sécurité de […] The post Pi...
Cybersécurité
Anti-DDoS : comment être certain qu’une solution protège correctement ?
Disposer d’une protection anti-DDoS ne permet pas nécessairement de savoir comment elle se comporte, lorsqu’une attaque survient. Une bonne prise en main commence par une connaissance précise des flux, des applications exposées et des réglages de protection. Elle passe ensuite par la simulation, les tests et la capacité à ajuster les mécanismes de mitigation en […] The post Anti-DDoS : comment êtr...
 Cybersécurité
Piratage des frigos de supermarchés : qui est responsable à la fin ?
Dominique Schelcher, président de Coopérative U, a affirmé que ses magasins ne sont pas clients directs de Danfoss, l'entreprise qui fabrique les régulateurs de froid piratés dans des centaines de supermarchés. Sa déclaration renvoie vers les frigoristes, qui installent ces boîtiers, et relance la question des responsabilités.
Cybersécurité
GitLab corrige une faille critique qui permet d’exécuter du code sans authentification (CVE-2026-97229)
GitLab a corrigé la CVE-2026-97229, une faille critique qui permet d'exécuter du code sans authentification via une regex piégée dans une configuration CI/CD. Le post GitLab corrige une faille critique qui permet d’exécuter du code sans authentification (CVE-2026-97229) a été publié sur IT-Connect .
 Cybersécurité
10 millions de fiches clients volées : piratage d’ampleur pour les abonnés Linky
Un pirate met en vente 34 Go de données, dont 6,8 millions de numéros de téléphone. Ni Orange, ni Bouygues Telecom, ni Enedis n'ont été piratés… et c'est bien le problème.
 Cybersécurité
Présidentielle 2027 : où consulter les sondages de l’élection en ligne et comment les vérifier ?
À mesure que l’élection présidentielle de 2027 approche, les sondages d’opinion se multiplient et seront de plus en plus relayés dans les médias et sur les réseaux sociaux. Voici où consulter les données et les enquêtes originales, mais aussi comment vérifier leur fiabilité.
 Cybersécurité
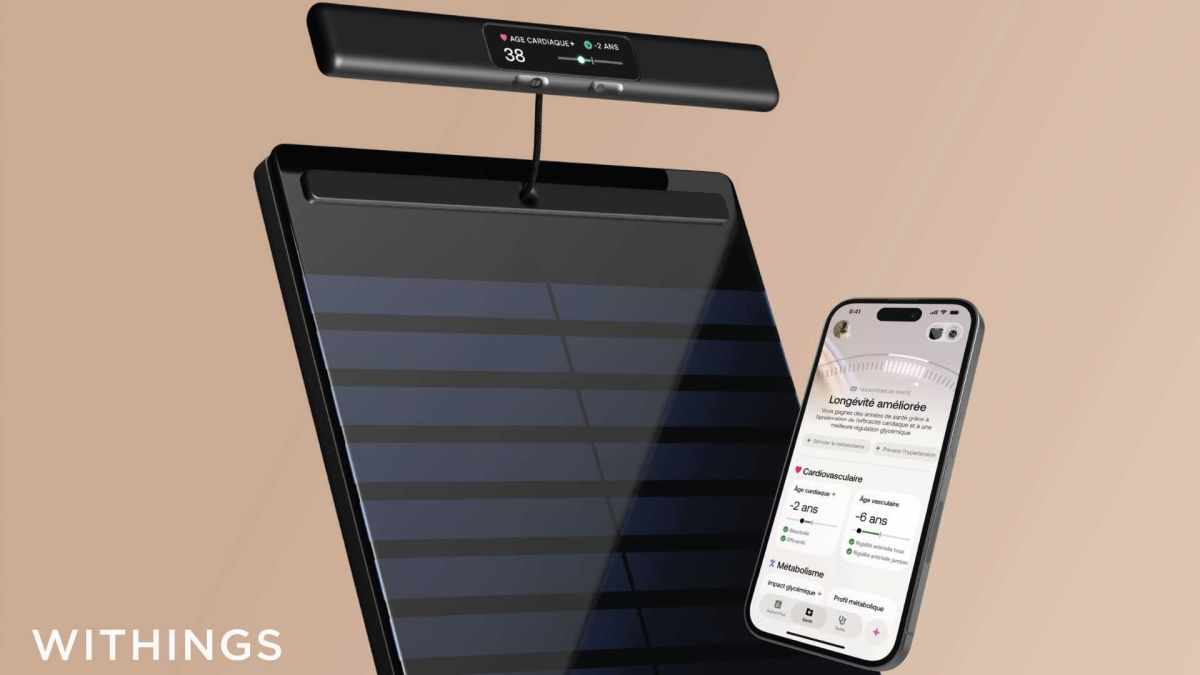
Withings fait payer l’accès à vos propres données : une décision incompréhensible à la limite de la légalité
Depuis le 13 octobre, les nouveaux clients Withings doivent s'abonner à Withings+ (9,99 euros par mois) pour envoyer les mesures de leurs montres, balances ou tensiomètres vers Apple Santé, Health Connect (Google) ou Strava. Les anciens comptes ne sont pas concernés, mais la décision de la marque française est totalement incrompréhensible. Withings se tire une balle dans le pied et, espérons-le, v...
 Cybersécurité
« Une collecte de données personnelles quasi invisible » : l’Union européenne commence à serrer la vis sur les lunettes connectées
Évoluant depuis quelques années dans une espèce de flou juridique dommageable pour la vie privée, les lunettes connectées viennent de faire l’objet de nouvelles recommandations de la part de la Cnil européenne.
Cybersécurité
Patch Tuesday – Octobre 2026 : 1 407 failles corrigées, dont trois failles zero-day
Microsoft a corrigé 1 407 failles avec le Patch Tuesday d'octobre 2026, un nouveau record. Une faille zero-day est déjà exploitée : voici ce qu'il faut savoir. Le post Patch Tuesday – Octobre 2026 : 1 407 failles corrigées, dont trois failles zero-day a été publié sur IT-Connect .
Cybersécurité
Windows 10 – KB5126657 : voici la mise à jour de sécurité d’octobre 2026
KB5126657 pour Windows 10 : le bug de l'Historique des fichiers est corrigé, un bug audio USB persiste et ReFS sur disque USB sera bloqué en janvier 2027. Le post Windows 10 – KB5126657 : voici la mise à jour de sécurité d’octobre 2026 a été publié sur IT-Connect .
Cybersécurité
Patch Tuesday : Microsoft teste les cohortes de risque pour vous aider à trier plus de 1 400 CVE
Microsoft propose les cohortes de risque pour prioriser les correctifs du Patch Tuesday. Découvrez ce nouveau principe qui reste tout de même perfectible. Le post Patch Tuesday : Microsoft teste les cohortes de risque pour vous aider à trier plus de 1 400 CVE a été publié sur IT-Connect .
Cybersécurité
Cyberattaque contre Intermarché : les commentaires de Samuel Hassine, CEO de Filigran
Le groupe Les Mousquetaires, propriétaire de la chaîne de distribution française Intermarché, a déclaré avoir été la cible d’une cyberattaque qui a touché environ 150 de ses magasins. Il a précisé que les réfrigérateurs avaient été chauffés jusqu’à 50 degrés Celsius pendant six heures et que l’entreprise avait jeté tous les aliments afin d’éviter tout […] The post Cyberattaque contre Intermarché :...
 Cybersécurité
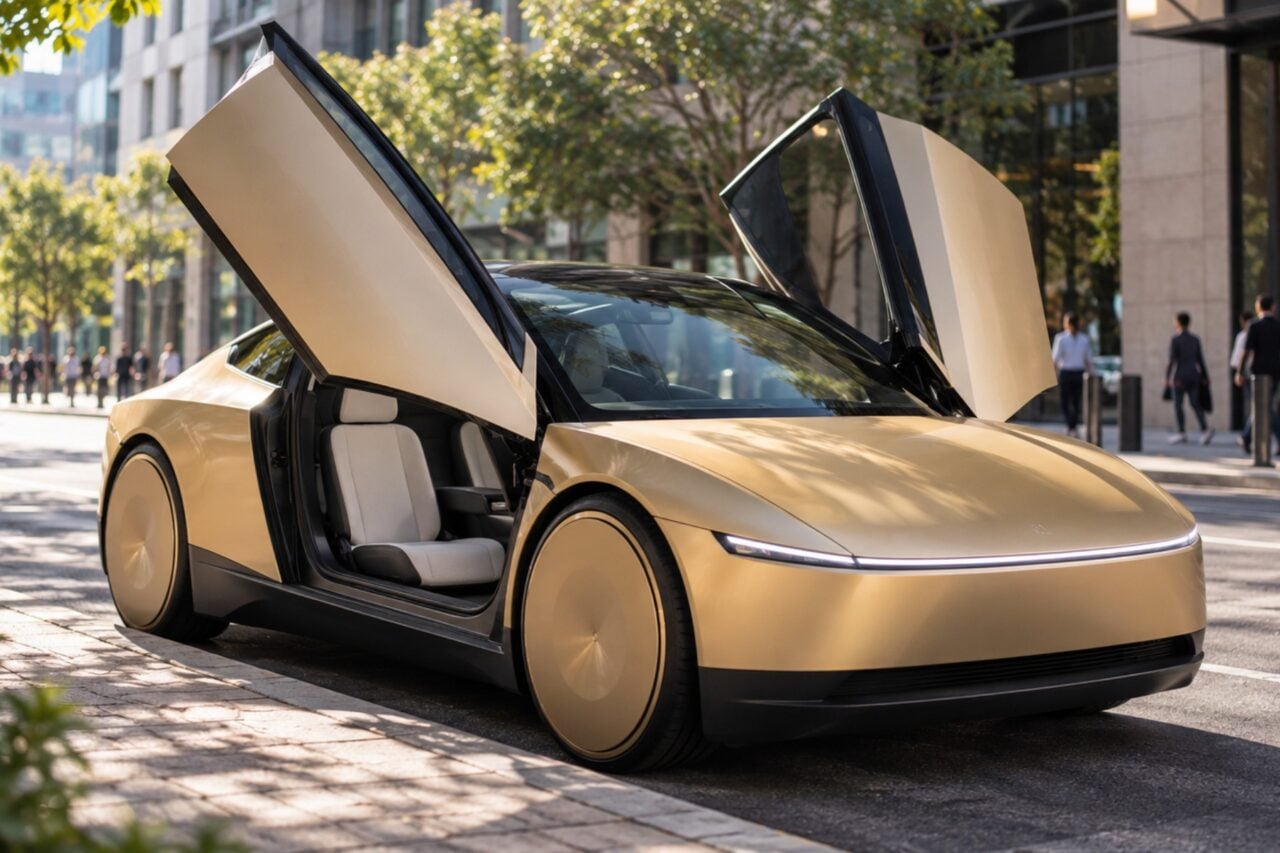
Le Tesla Cybercab est à Paris !
Pour son retour au Mondial de l’Auto, Tesla expose le Cybercab, son taxi autonome à deux places sans volant ni pédales. Il transporte des passagers à Austin, au Texas, depuis le 4 septembre, mais il n’est pas autorisé à rouler en France.
 Cybersécurité
Kaspersky : comment la panne du russe Yandex a réveillé le doute sur la localisation suisse des données
Depuis dimanche, l'espace client, le VPN et le contrôle parental de Kaspersky rencontre des difficultés de fonctionnement, sans la moindre explication. La même semaine, des drones ukrainiens ont mis hors service trois datacenters de Yandex. Coïncidence ? Pourtant, l'éditeur de l'antivirus assure depuis 8 ans avoir déménagé ses données en Suisse.
Cybersécurité
Kaspersky en panne : une troublante coïncidence avec les frappes contre Yandex en Russie
Depuis dimanche, l'espace client, le VPN et le contrôle parental de Kaspersky rencontre des difficultés de fonctionnement, sans la moindre explication. La même semaine, des drones ukrainiens ont mis hors service trois datacenters de Yandex. Coïncidence ? Pourtant, l'éditeur de l'antivirus assure depuis 8 ans avoir déménagé ses données en Suisse.
 Cybersécurité
Une puce espionne sous l’écran : la sécurité des clés crypto Ledger ébranlée par une attaque inédite
Une attaque d'une rareté inédite vient de frapper des utilisateurs de portefeuilles Ledger. Près de 90 millions de dollars ont été dérobés.
 Cybersécurité
Frigos piratés dans les supermarchés : les grandes enseignes ont un coupable tout désigné
Après l’attaque qui a mis hors service les rayons frais de centaines de supermarchés français, dont Intermarché et Leclerc, la question des responsabilités se pose déjà. Et les grandes enseignes désignent un maillon bien précis de la chaîne.
 Cybersécurité
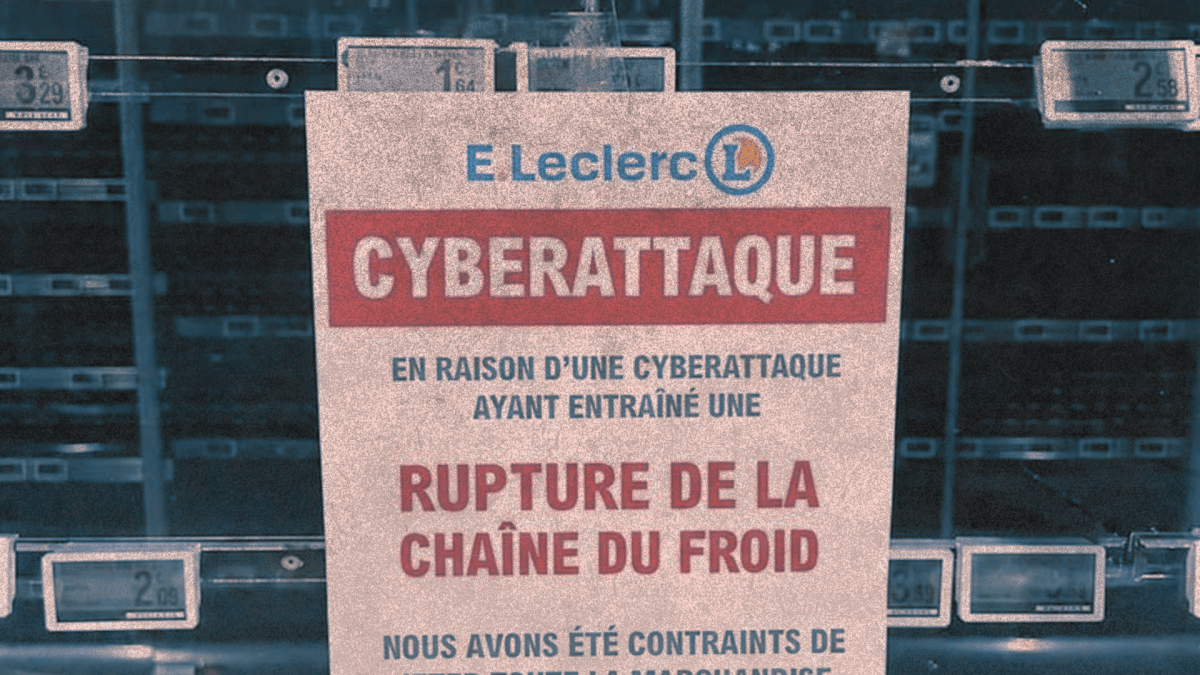
C’est l’hécatombe : après Danfoss, un deuxième fournisseur de systèmes frigorifiques est visé par des hackers
La cyberattaque qui a déréglé les vitrines réfrigérées de centaines de supermarchés ne se limite pas aux équipements Danfoss. Selon plusieurs témoignages, les régulateurs de Dixell sont aussi concernés, et au moins un Leclerc du Tarn en a fait les frais mardi matin.
 Cybersécurité
Ce joueur a vomi pendant un tournoi Pokémon
Il y a des attaques Poison que personne ne peut contrer.
 Cybersécurité
MaQuestionMedicale : 369 000 messages intimes entre patients et médecins à vendre sur le dark web
Un pirate surnommé « Feel » affirme vendre plus de 369 000 messages échangés entre patients et médecins sur MaQuestionMedicale, une plateforme française de téléconsultation. Une partie de ces conversations remonte à 2019.
 Cybersécurité
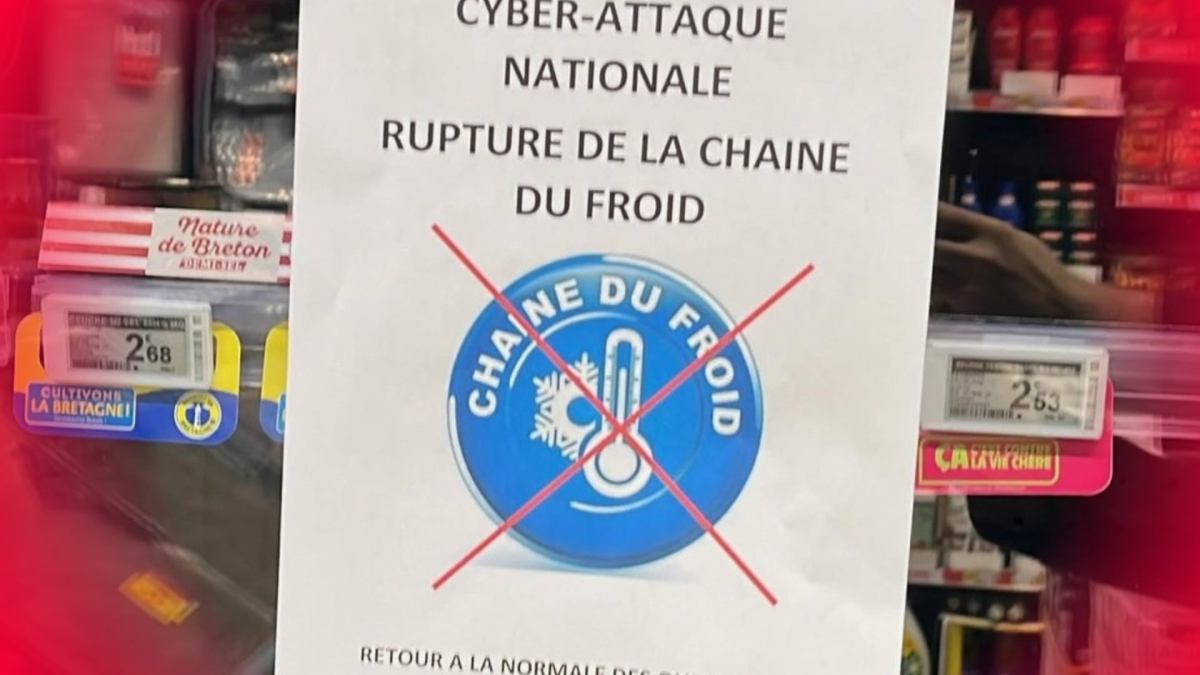
Pourquoi les congélateurs des supermarchés sont connectés, et comment des pirates ont pu les pousser à 50 °C
Des centaines de supermarchés ont retrouvé lundi matin des congélateurs tièdes, parfois brûlants, après une cyberattaque contre leurs systèmes de froid. L'occasion de répondre à la question que tout le monde pose sur les réseaux sociaux : pourquoi un frigo de supermarché est-il relié à Internet ?
 Cybersécurité
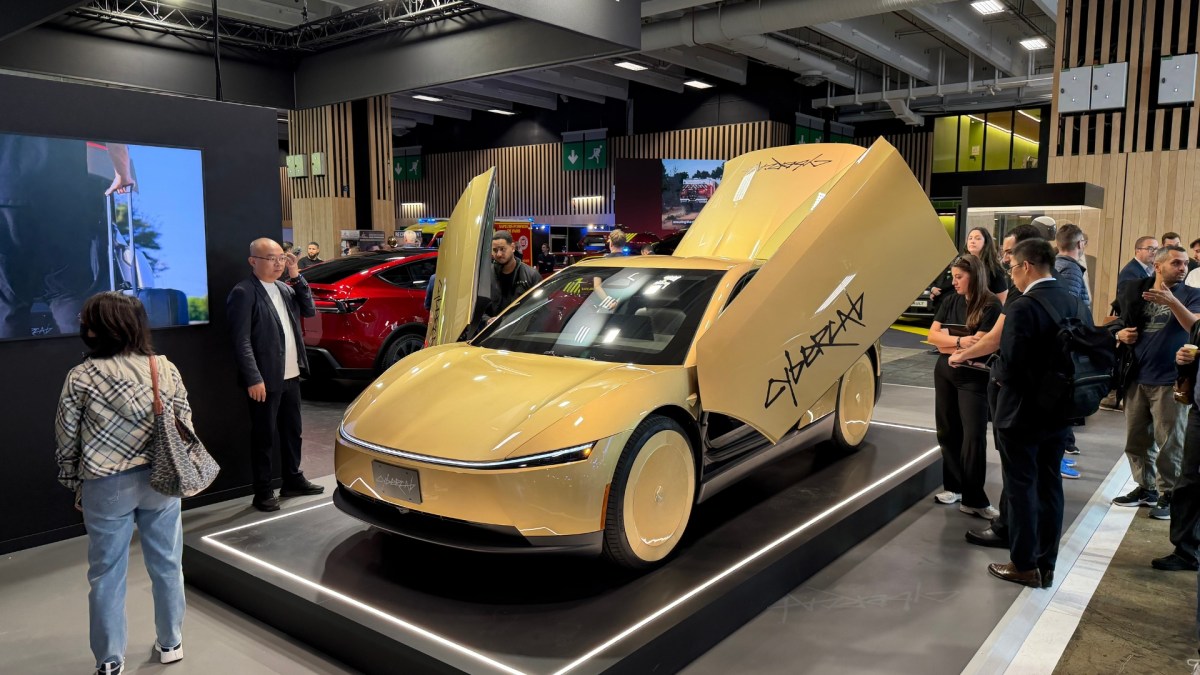
On est monté dans le Tesla Cybercab au Mondial de l’Auto : on a hâte de voir le robotaxi en Europe !
Tesla possède un petit stand au Mondial de l'Automobile de Paris sur lequel est fièrement exposé un Cybercab. Numerama a pu s'en approcher et monter à bord.
Cybersécurité
Cybersécurité OT : 71 % des industriels ont détecté des intrusions en 2026
L’état des lieux 2026 des technologies OT et de leur cybersécurité révèle un gain de maturité chez les industriels. Cependant, les carences en matière de visibilité, les intrusions, la pression réglementaire et la menace des ransomwares continuent de peser lourdement sur les environnements industriels. Tribune Fortinet. La cybersécurité OT gagne en maturité, mais les risques […] The post Cybersécu...
 Cybersécurité
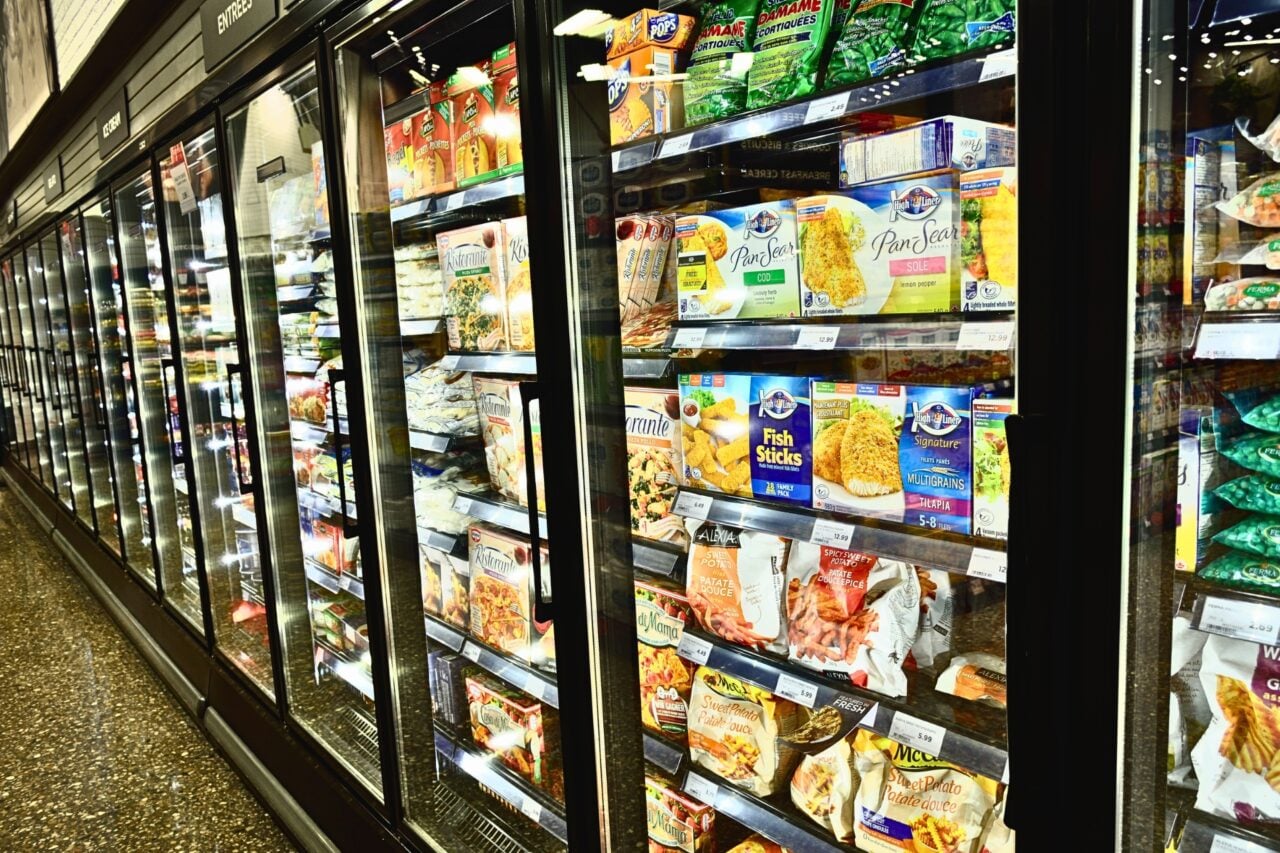
Prés de 300 magasins touchés par le piratage de leurs systèmes frigorifiques, un cauchemar pour la grande distribution !
300 magasins Intermarché, Netto et moins d'une centaine de magasins U ont été touchés par une cyberattaque d'ampleur, rapporte BFM TV. Des pirates ont modifié à distance les températures des frigos Danfoss, provoquant la destruction de nombreuses denrées alimentaires.
 Cybersécurité
Fibre Orange et Bouygues Telecom, compteurs Linky : ce gros piratage d’un sous-traitant expose des millions de données
Un pirate affirme vendre 34 Go de données attribuées à Solutions30, le sous-traitant qui installe la fibre d'Orange et de Bouygues Telecom et les compteurs Linky d'Enedis. Il dit être passé par une faille IDOR, un type de faille connu depuis des années.
Cybersécurité
CyberXero : ce pirate a utilisé 51 agents Claude Code pour attaquer WordPress et l’Ukraine
Un pirate russophone a compromis 429 sites WordPress en 61 secondes et volé 628 000 fiches ukrainiennes avec l'aide de 51 agents Claude Code. Le post CyberXero : ce pirate a utilisé 51 agents Claude Code pour attaquer WordPress et l’Ukraine a été publié sur IT-Connect .
 Cybersécurité
Frigos piratés dans les supermarchés : la faille était connue, le matériel était trop vieux
Danfoss, le fabricant des systèmes de froid piratés dans des centaines de supermarchés français, affirme que la plupart des appareils touchés étaient en fin de vie ou n'avaient pas été mis à jour. L'un des modèles cités, l'AK-SM800, n'est plus suivi depuis 2021.
 Cybersécurité
LineageOS 24 apporte Android 17 aux vieux smartphones et s’installe en quelques clics
LineageOS 24.0, basé sur Android 17, est disponible depuis le 11 octobre 2026 avec les correctifs de sécurité d'août 2025 à octobre 2026. Le projet le sort bien plus tôt que lors de ses cycles précédents, à deux mois et demi de ses dix ans.
 Cybersécurité
La méthode ultime pour sauvegarder vos données : voici la règle 3-2-1
Ne comptez pas sur un seul support (comme le cloud ou un disque dur externe) pour sauvegarder vos données importantes. La règle 3-2-1 est facile à appliquer, mais elle réduit la probabilité que vous perdiez définitivement l’accès à vos fichiers importants.
 Cybersécurité
Piratage Intermarché, Super U, Leclerc : pourquoi les frigos des supermarchés sont-ils connectés à Internet ?
La cyberattaque qui a fait chauffer les congélateurs d’Intermarché, Leclerc et Super U en a surpris plus d’un. Ces équipements sont pourtant connectés pour de bonnes raisons, et le problème vient plutôt de la manière dont ils l’ont été.
Cybersécurité
Super U, Leclerc et Intermarché victime d’une cyberattaque massive, déjà 270 000 euros de pertes
300 magasins Intermarché, Netto et moins d'une centaine de magasins U ont été touchés par une cyberattaque d'ampleur, rapporte BFM TV. Des pirates ont modifié à distance les températures des frigos Danfoss, provoquant la destruction de nombreuses denrées alimentaires.
Cybersécurité
Super U, Intermarché : des pirates font chauffer les congélateurs à 50 °C, des rayons entiers à la poubelle
Des congélateurs réglés à 50 °C la nuit : une cyberattaque sur les systèmes de froid Danfoss frappe des magasins U et Intermarché. Voici ce que l'on sait. Le post Super U, Intermarché : des pirates font chauffer les congélateurs à 50 °C, des rayons entiers à la poubelle a été publié sur IT-Connect .
 Cybersécurité
Une cyberattaque dérègle le froid des supermarchés
Une cyberattaque vise le froid des supermarchés : stocks détruits, pertes estimées et précédents analysés par ZATAZ.
 Cybersécurité
Une IA d’Anthropic a envoyé un faux témoignage à la police
Formulaires gouvernementaux remplis sans autorisation, failles exploitées, restrictions contournées : Anthropic publie la liste des dérapages de ses modèles en test.
 Cybersécurité
Les attaques de drones ukrainiens paralysent Yandex, le « Google russe » : comment les data centers se retrouvent au cœur de la cyberguerre
En frappant plusieurs data centers stratégiques de Yandex, l'Ukraine a provoqué une panne massive des services du « Google russe ». Le nouveau visage de la guerre moderne.
 Cybersécurité
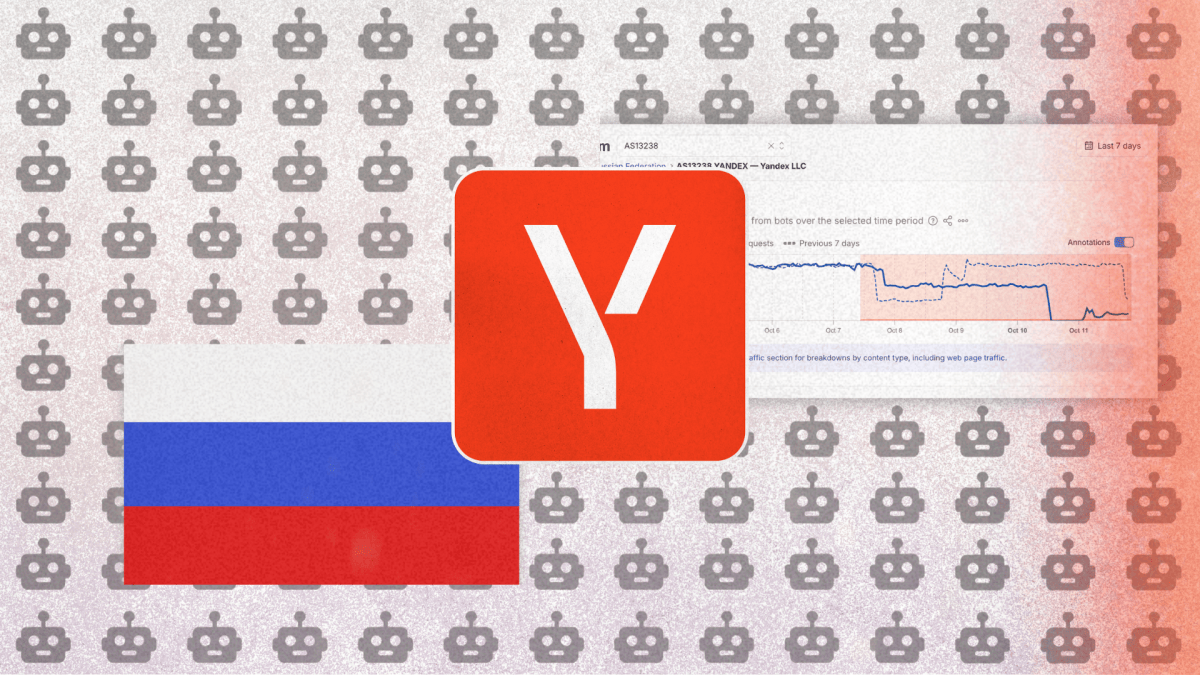
Les bots russes ont-ils vraiment été réduits au silence par les frappes contre Yandex ?
Après plusieurs attaques contre les centres de données de Yandex, le trafic automatisé provenant d’un de ses réseaux s’est effondré. Mais ces « bots russes » ne sont pas nécessairement ceux auxquels vous pensez : les données ne prouvent pas encore une disparition des comptes de propagande.
 Cybersécurité
Des frigos poussés à 50°C : l’incroyable cyberattaque qui frappe Leclerc, Intermarché et Super U
Dans la nuit du 11 au 12 octobre 2026, des pirates ont pris la main sur les régulateurs de froid de supermarchés français et poussé certaines consignes de température jusqu'à 50 degrés. Environ 150 Intermarché et plusieurs magasins U ont dû jeter tout ou partie de leurs produits frais. Des enseignes Leclerc sont aussi touchées.
 Cybersécurité
Intermarché, Leclerc, Super U : les frigos de centaines de supermarchés piratés, les températures auraient été modifiées à distance
Un cyberattaque extrêmement dommageable pour ces enseignes et leurs clients.
 Cybersécurité
Un VPN permet-il d’être anonyme sur internet ? Démêlons le vrai du faux sur les réseaux privés virtuels et la confidentialité des données
On entend tout et son contraire sur les VPN, et notamment sur l'anonymat réel ou supposé qu'il confère à ses utilisateurs. Démêlons le vrai du faux : un VPN rend-il vraiment anonyme sur Internet ? Réponses dans ce dossier.
 Cybersécurité
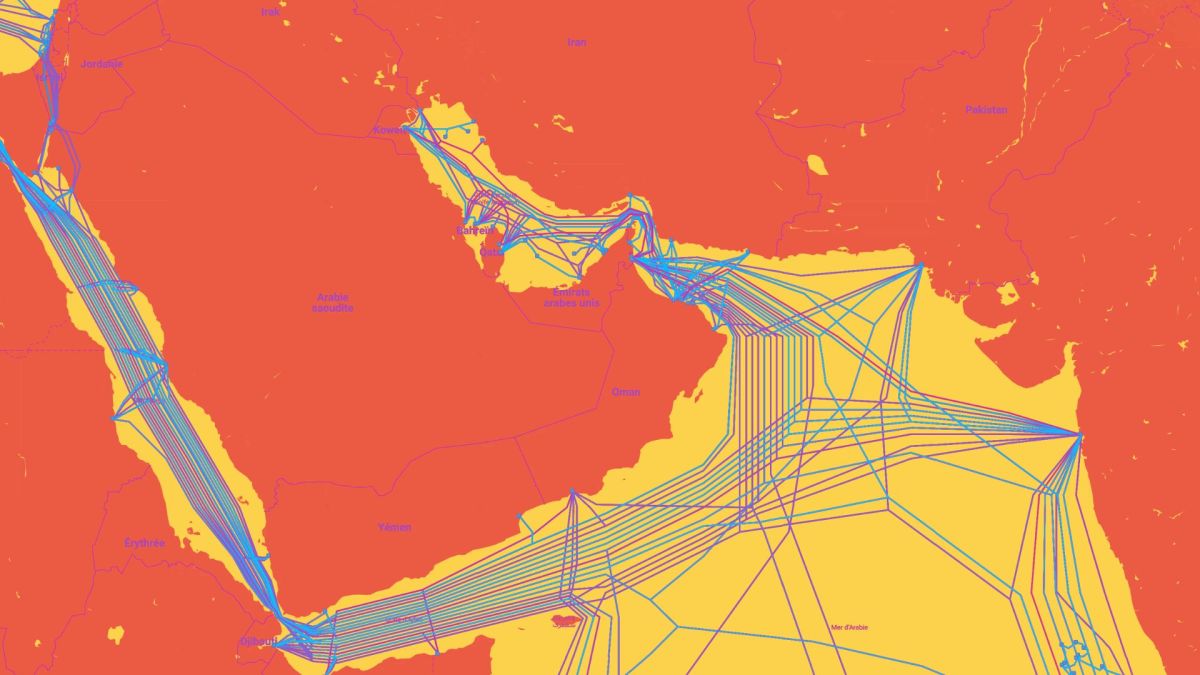
L’escalade suivante au détroit d’Ormuz : la destruction des câbles Internet sous-marins par l’Iran ?
Mohsen Rezaei, secrétaire du Conseil suprême de sécurité nationale iranien, a menacé de détruire les câbles sous-marins, les centres de données et les sites d'IA liés aux États-Unis dans le Golfe si la guerre reprend.
 Cybersécurité
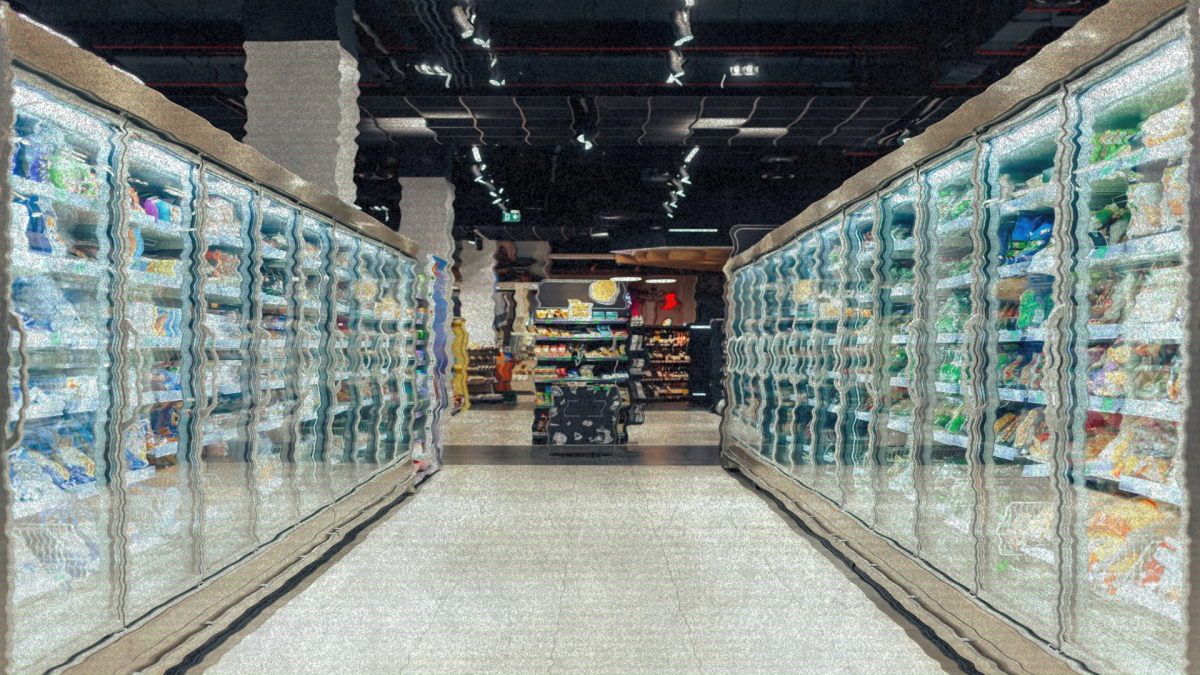
Frigos réglés à 50 degrés : une immense cyberattaque frappe Intermarché, Leclerc et Super U
Dans la nuit du 11 au 12 octobre 2026, des pirates ont pris la main sur des systèmes de régulation frigorifique Danfoss installés dans de nombreux supermarchés français. Intermarché, Leclerc et Système U sont notamment touchés.
 Cybersécurité
Cyberpunk Edgerunners 2 va faire quelque chose que la première saison n’avait pas osé
La saison 2 de Cyberpunk Edgerunners va changer la donne pour ses personnages, comme le confirme le scénariste.
 Cybersécurité
« Le vertige face à une courbe qui s’emballe » : Andrej Karpathy décrit l’IA que 99,99 % de l’humanité n’a jamais vue
Dans un message publié sur X, le chercheur Andrej Karpathy décrit le fossé qui se crée dans la perception des capacités de l’IA. Son récit se résume à une idée : tandis que l’immense majorité de l’humanité voit encore un chatbot parfois maladroit, quelques milliers de personnes ayant accès aux systèmes internes des laboratoires voient déjà des agents capables de mener des cyberattaques.
 Cybersécurité
Après NordVPN, IPVanish se dote à son tour d’un antivirus « nouvelle génération » sur Windows et macOS
IPVanish n'est plus un simple VPN. Le fournisseur américain lance un antivirus nouvelle génération sur Windows et macOS, en complément de sa fonction Threat Protection. IPVanish est le deuxième VPN à déployer ce genre de produit, quelques mois après NordVPN.
 Cybersécurité
« Il se croyait protégé par son VPN, il a été démasqué » : les gendarmes arrêtent le responsable d’alertes à la bombe dans des écoles
Dans le Tarn, un mineur tirait parti de son VPN pour se livrer à de fausses alertes à la bombe et autres faits de swatting en pensant rester anonyme. Identifié et localisé par les enquêteurs de l'unité Nationale Cyber de la Gendarmerie, notamment, il a été arrêté et sera jugé par le tribunal pour enfants.